Нова версия, пач или security fix: кога и защо да обновяваме Magento
Magento получава три вида обновления: нови версии, пачове и извънредни поправки за сигурност. Те се различават по съдържание, по честота и по това колко бързо трябва да бъдат приложени. В тази статия обясняваме разликите, кои версии се поддържат в момента и до кога, кога трябва да обновявате и какво да имате предвид за модулите от трети страни и за сървърната среда.
Конкретните пробиви от последните седмици сме описали отделно: StyleSmuggler и октомврийският бюлетин APSB26-153.
Нова версия, пач и security fix: каква е разликата
Нова версия: 2.4.8, 2.4.9
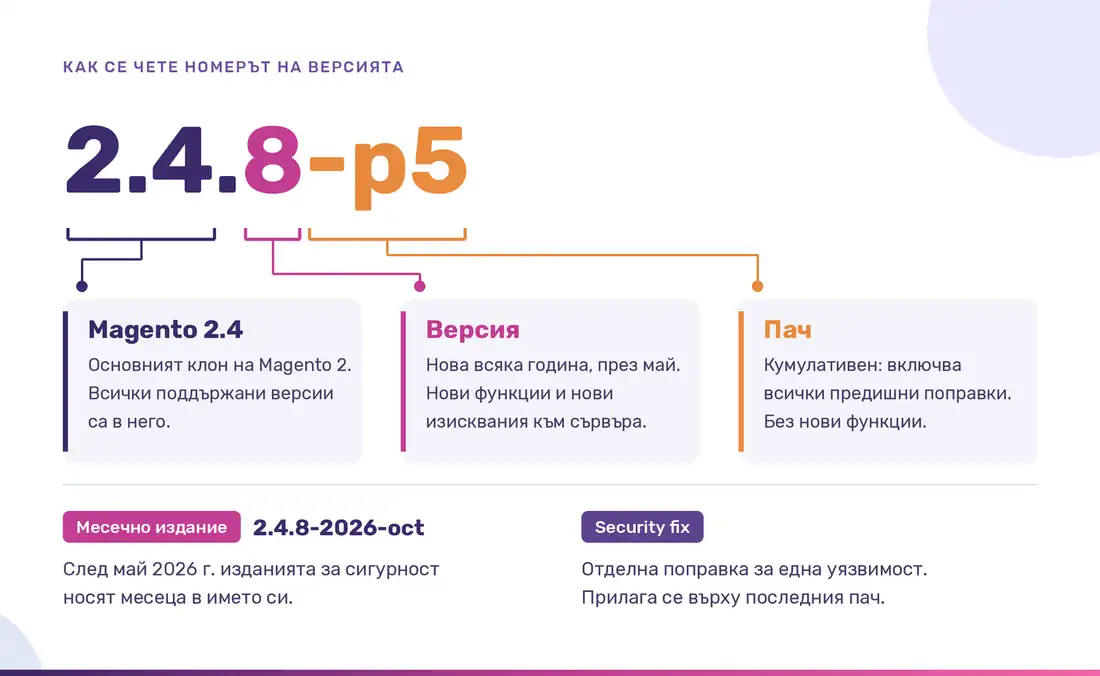
Втората и третата цифра в номера показват версията (на английски release line). Новата версия носи нови функции, промени в кода и нови изисквания към сървъра. Adobe пуска нова версия веднъж годишно, през май. Последната е 2.4.9 от 12 май 2026 г. Преминаването към нова версия е проект, при който се тества целият магазин.
Пач: 2.4.8-p5, 2.4.7-p10
Окончанието -p с число означава пач към дадена версия: 2.4.8-p5 е петият пач на 2.4.8. Пачовете са кумулативни, т.е. всеки съдържа поправките от предишните. Те не променят версията и не носят нови функции. Последните пачове са от 12 май 2026 г.: 2.4.8-p5, 2.4.7-p10, 2.4.6-p15 и т.н.
След май 2026 г. месечните издания за сигурност носят месеца в името си, например 2.4.8-2026-sep и 2.4.8-2026-oct. Те излизат заедно с месечния бюлетин за сигурност на Adobe, по правило във втория вторник на месеца.
Security fix (hotfix, изолиран пач)
Това е отделна поправка за една конкретна уязвимост, която се прилага върху текущото издание, без да се сменя версията. Adobe ги пуска, когато не може да се чака следващото редовно издание, например при уязвимост, която вече се атакува. Пример е поправката за StyleSmuggler от 7 септември 2026 г.
Две важни подробности от политиката на Adobe:
- Изолираните поправки се тестват само върху последния пач на съответната версия. Магазин, който не е на последния пач, трябва първо да мине на него.
- Според Adobe hotfix-ът не е изчерпателен и не решава всички проблеми със сигурността. Той не замества редовните издания.
Кои версии се поддържат в момента
Magento съществува в две издания: безплатния Magento Open Source и Adobe Commerce, комерсиалната (платена) версия на Adobe. Според политиката на Adobe за жизнения цикъл всяка версия получава три години редовна поддръжка от излизането си. Състоянието към октомври 2026 г.:
2.4.9
Поддържа се
Излязла: 12 май 2026
Редовна поддръжка до: 31 май 2029
2.4.8
Поддържа се
Излязла: 8 април 2025
Редовна поддръжка до: 31 май 2028
2.4.7
Поддържа се
Излязла: 9 април 2024
Редовна поддръжка до: 31 май 2027
Удължена, само за платения Adobe Commerce: до 31 май 2028
2.4.6
Редовната поддръжка е приключила
Излязла: 14 март 2023
Редовна поддръжка до: 11 август 2026
Удължена, само за платения Adobe Commerce: до 31 август 2027
Следващата версия: 2.4.10. На 13 октомври 2026 г. излезе 2.4.10-alpha1, първата ранна версия на 2.4.10. Тя е за тестване от разработчици и не е предназначена за работещи магазини. Adobe все още не е обявил дата за стабилната 2.4.10. Досега новите версии излизат през май.
Magento Open Source и Adobe Commerce. Политиката за удължена поддръжка е публикувана за платения Adobe Commerce. За безплатния Magento Open Source разликата се вижда в бюлетините: в октомврийския бюлетин версия 2.4.6 е засегната и при двата продукта, но поправено издание има само за Adobe Commerce. За Magento Open Source поправки има само за 2.4.7, 2.4.8 и 2.4.9.
Mage-OS. Mage-OS, общностната дистрибуция, изградена върху Magento Open Source, пренася поправките на Adobe в собствени издания, обикновено в рамките на дни. Октомврийските поправки влязоха в Mage-OS 3.6.0 на 14 октомври, ден след бюлетина на Adobe. Поправки получава само последното издание на Mage-OS, а по-старите не се поправят.
Защо трябва да обновяваме
- Поправки има само за поддържаните версии. След края на поддръжката Adobe не пуска поправки, дори при уязвимост с максимална оценка. Магазин на Magento Open Source 2.4.6 остава уязвим за всичко, затворено в октомврийския бюлетин.
- Поправката трябва да е приложена преди атаките. При StyleSmuggler атаките започнаха преди уязвимостта да е публично известна, а при октомврийския бюлетин публичен технически анализ на най-опасната уязвимост имаше два дни след поправката. Подробности има в отделните статии.
- Изолираните поправки изискват актуален пач. Ако магазинът не е на последния пач на версията си, спешна поправка не може да се приложи веднага. Затова е добре магазинът винаги да е на последното възможно издание: тогава спешната поправка се прилага веднага, без първо да се наваксват пропуснати пачове.
- Картовият стандарт го изисква. Ако магазинът приема карти, изискване 6.3.3 на PCI DSS v4.0 гласи, че критичните и високорисковите поправки за сигурност трябва да се инсталират до един месец след излизането им.
Кога трябва да обновяваме
- Спешна поправка за уязвимост, която се атакува: веднага, в рамките на часове от излизането ѝ.
- Месечното издание за сигурност: възможно най-скоро след бюлетина и не по-късно от месец, ако магазинът приема карти.
- Нова версия: планирано, преди да изтече редовната поддръжка на текущата. Новата версия излиза всеки май, а всяка версия се поддържа три години, така че времето за подготовка е известно предварително.
- Сървърната среда: преди да изтече поддръжката на PHP, базата данни и останалите компоненти. За тях пишем по-долу.
Модулите от трети страни
Почти всеки магазин ползва модули от други производители: за плащания, куриери, филтри, маркетинг, интеграции. Те са част от кода на магазина, но не влизат в бюлетините на Adobe.
Кога обновяват и обновяват ли изобщо
Всеки производител пуска поправки по свой график. Уязвимост в модул се поправя само с нова версия на модула от неговия производител. Например през юли 2026 г. Amasty пусна поправки за десетки свои модули, като шест от уязвимостите бяха критични. Модул, който производителят вече не поддържа, не получава поправки и трябва да бъде заменен или поддръжката му да бъде поета от някой друг.
При нова версия на Magento модулите трябва да са съвместими с нея. Ако производителят не е пуснал съвместима версия, обновлението на целия магазин се бави.
Кои са сигурните
Няма модул, който е сигурен по презумпция. През 2025 г. Sansec откри, че 21 модула от няколко производители съдържат задна врата, поставена още през 2019 г. и активирана през април 2025 г. Засегнати са били между 500 и 1000 магазина.
Признаци за добре поддържан модул:
- редовни версии с публичен списък на промените;
- обявена съвместимост с актуалните версии на Magento;
- производител, който публикува поправки за сигурност и съобщава за тях, а не ги крие;
- публикуване в Adobe Commerce Marketplace, където кодът минава автоматична проверка за зловреден код и ръчен преглед. Това е плюс, но не е гаранция.
Сигнали за внимание:
- модул без нова версия от години или без съвместимост с поддържаните версии на Magento;
- производител, когото не можете да откриете или с когото не можете да се свържете;
- копия от неофициални източници („nulled“ модули) — тях не ги инсталирайте.
Добрата практика е да се води списък на всички модули в магазина с версията и производителя им и той да се проверява при всяко съобщение за уязвимост.
Не само Magento: сървърната среда
Magento работи върху цял набор от компоненти: PHP, база данни (MySQL или MariaDB), търсачка (OpenSearch), кеш (Valkey/Redis, Varnish), опашка за съобщения (RabbitMQ), уеб сървър и операционна система. Всеки от тях има собствен жизнен цикъл и собствени уязвимости, включително на ниво операционна система.
Версията на Magento определя кои версии на компонентите са поддържани. Според изискванията на Adobe:
- 2.4.9: PHP 8.5, MySQL 8.4 или MariaDB 12.3, OpenSearch 3
- 2.4.8-p5: PHP 8.4 или 8.3, MySQL 8.4 или MariaDB 11.4/11.8, OpenSearch 3
- 2.4.7-p10: PHP 8.3 или 8.2, MariaDB 10.11/11.8, OpenSearch 2.19 или 3
Някои от тези компоненти вече изтичат:
- PHP 8.1 спря да получава поправки за сигурност на 31 декември 2025 г.
- PHP 8.2 спира на 31 декември 2026 г., PHP 8.3 на 31 декември 2027 г., PHP 8.4 на 31 декември 2028 г.
- MySQL 8.0 излезе от поддръжка през април 2026 г.
Това означава, че магазин на 2.4.7 с PHP 8.2 ще трябва да смени PHP още преди края на поддръжката на самия Magento. Сървърната среда заслужава отделна статия и ще я разгледаме подробно.
Защо е добре някой да се грижи за това
Всичко описано дотук е постоянна работа, а не еднократна задача:
- всеки месец излиза нов бюлетин на Adobe, който трябва да се прегледа, да се провери какво засяга магазина и новото издание да се тества и пусне;
- извънредно идват спешни поправки, които трябва да се приложат в рамките на часове, често извън работно време. Първата атака при StyleSmuggler е от 4 септември 2026 г. в 22:20 UTC, т.е. след 1 часа през нощта срещу събота българско време;
- модулите от трети страни трябва да се следят отделно, при всеки производител, и да се проверяват за съвместимост при всяко обновление;
- сървърната среда има свои срокове: PHP, база данни, търсачка, операционна система;
- при активни атаки магазинът трябва да се провери за следи от пробив, а не само да се закърпи.
За собственика на магазина това означава да следи няколко източника всеки ден и да има на разположение разработчик, който познава магазина, точно когато се появи проблем. Затова има смисъл тази работа да се възложи на екип, който я върши за много магазини едновременно и има готов процес за нея.
При нас това изглежда така: следим автоматично бюлетините на Adobe, Sansec и американската агенция за киберсигурност CISA, а нова критична уязвимост за Magento вдига аларма в рамките на час. Поправките вграждаме в процедурата, с която пускаме нови версии на всеки магазин, така че да не се загубят при следващо обновление, а системата ни за наблюдение проверява дали всеки магазин реално е защитен.
Често задавани въпроси
Как да разбера на каква версия е магазинът ми?
Версията е изписана най-долу на страниците в администрацията на Magento. Ако не сте сигурни, пишете ни и ще проверим.
Ако прилагам всички пачове, трябва ли изобщо да минавам към нова версия?
Да, преди да приключи поддръжката на текущата. След това поправки за нея не излизат. За 2.4.7 например редовната поддръжка приключва на 31 май 2027 г.
Поправката изчиства ли магазин, който вече е бил пробит?
Не. Тя затваря уязвимостта, но не премахва нападател, който е влязъл преди това. Магазин, който е бил уязвим по време на активни атаки, трябва да бъде проверен за следи от пробив.
Поправя ли бюлетинът на Adobe и модулите в магазина?
Не. Бюлетините на Adobe поправят Magento и Adobe Commerce. Модулите от трети страни се поправят от техните производители.
Обновлението на Magento обновява ли и PHP или базата данни?
Не. Те са отделни компоненти на сървъра и се обновяват отделно. Новите версии на Magento обаче изискват нови версии на тези компоненти, затова двете обикновено се планират заедно.
Не сте сигурни на каква версия е магазинът ви и до кога се поддържа? Изпратете ни адреса му и ще ви кажем в какво състояние е. Без ангажимент.